
Baru baru ini ada dua kerentanan kritis ditemukan pada PHP, bahasa pemrograman yang digunakan untuk menjalankan banyak website dan aplikasi web. Nah celah ini memungkinkan penyerang menjalankan kode dari jarak jauh (RCE) tanpa perlu login terlebih dahulu ke server yang rentan.
Jadi kawan kawan, baru baru ini developer PHP telah merilis update keamanan pada 21 Oktober 2026 untuk mengatasi kedua masalah tersebut, yang keduanya memiliki skor CVSS 9.2, yang menunjukkan tingkat keparahan kritis.
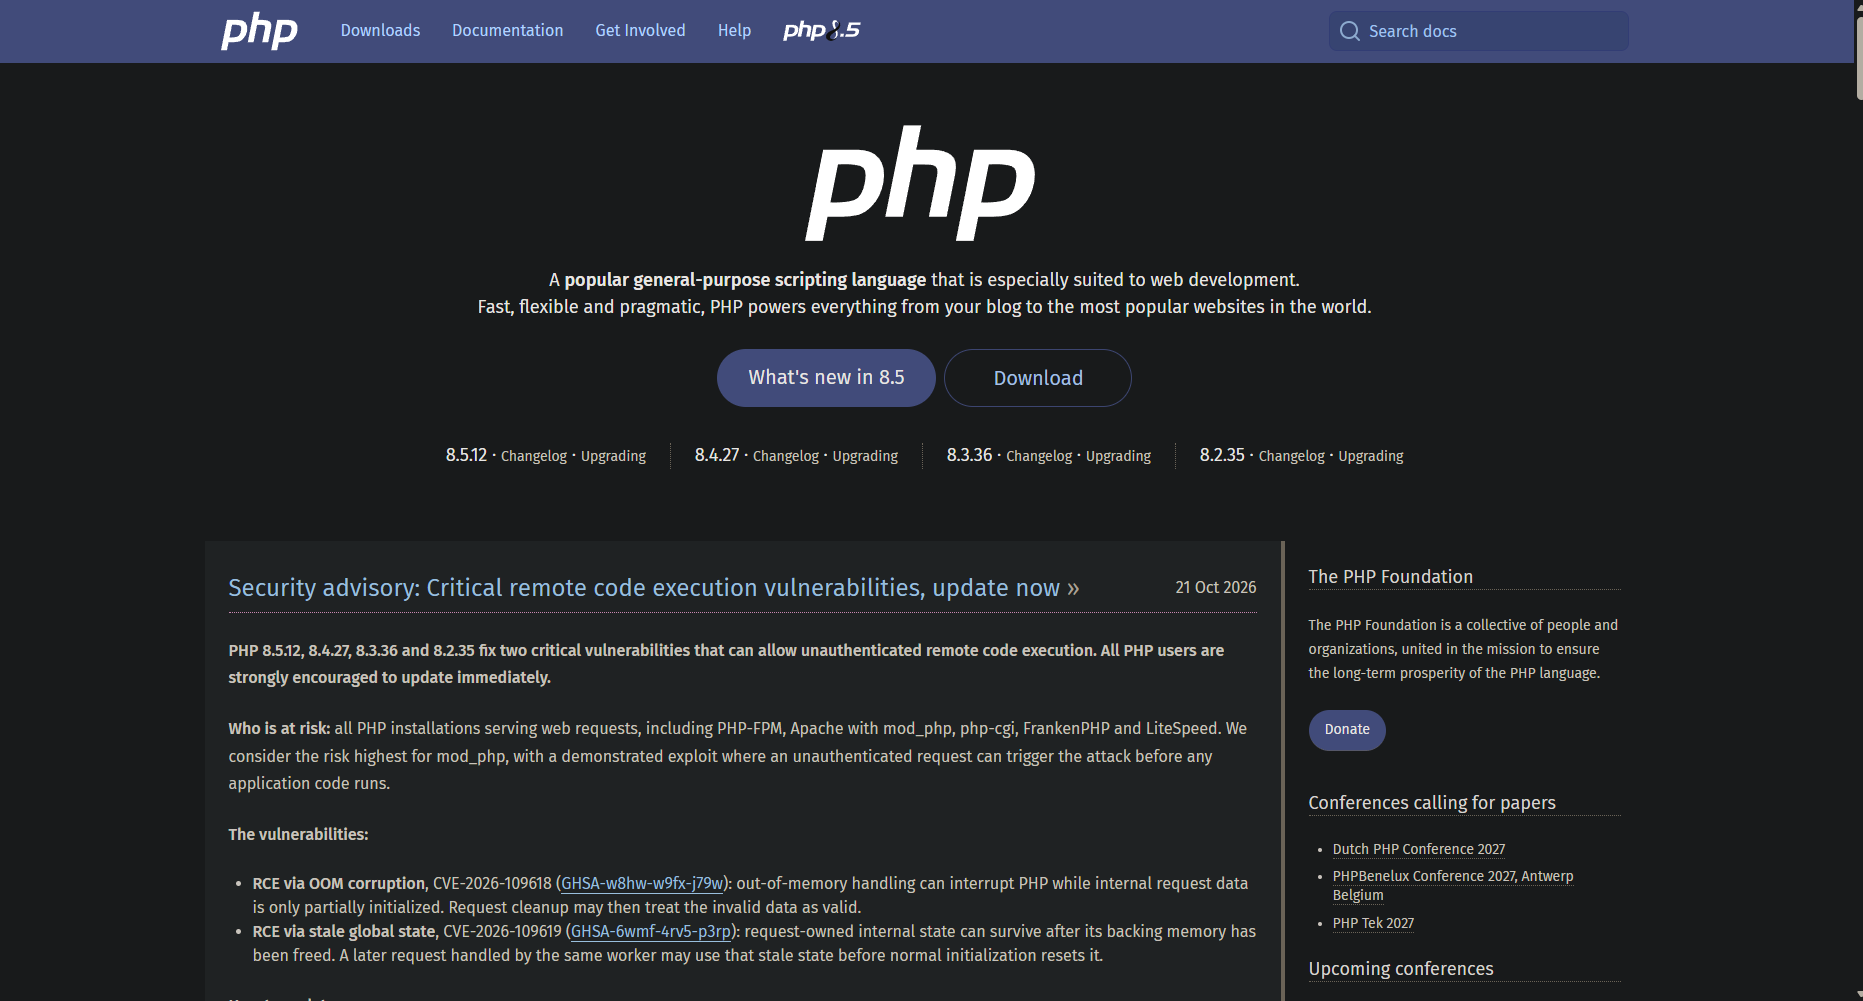
Kerentanan ini dilacak dengan kode CVE-2026-109618 dan CVE-2026-109619, serta dikenal sebagai PHP2Shell. Oleh karena itu, administrator server, pemilik website, dan pengelola aplikasi berbasis PHP disarankan segera memeriksa sistem mereka dan memasang pembaruan yang tersedia.
Penyerang Bisa Menjalankan Kode Tanpa Autentikasi
Nah jadi kawan kawan, masalah ini bukan sekadar bug yang membuat website error atau tidak bisa diakses. Karena jika berhasil dieksploitasi, penyerang yang tidak memiliki akun maupun akses login dapat menjalankan kode berbahaya pada sistem yang terdampak.
Menurut penjelasannya celah tersebut berkaitan dengan pengelolaan memori di dalam runtime PHP.
- CVE-2026-109618 berkaitan dengan penanganan kondisi out-of-memory. Dalam situasi tertentu, PHP dapat melanjutkan proses pembersihan request dengan data internal yang belum terinisialisasi secara benar. Kondisi ini bisa dimanfaatkan untuk menjalankan kode dari jarak jauh.
- CVE-2026-109619 berkaitan dengan stale global state, yaitu kondisi ketika data internal masih merujuk ke memori yang sudah dibebaskan. Jika kondisi tersebut dimanfaatkan, penyerang juga dapat mencapai remote code execution.
Selain menjalankan kode, eksploitasi kedua celah ini berpotensi membuka akses ke informasi sensitif yang tersimpan dalam memori proses PHP.
Nah dampaknya tentu serius bagi server yang menjalankan website publik, karena bergantung pada hak akses proses PHP dan konfigurasi server, penyerang yang berhasil mengeksploitasi celah tersebut berpotensi mengakses atau mengubah data, menjalankan perintah, hingga mengganggu layanan.
PHP Versi Berapa yang Terdampak?
Menurut informasi yang dipublikasikan terkait kedua kerentanan ini, versi PHP mulai 5.4 hingga 8.5.11 termasuk dalam rentang versi yang terdampak, yang tentu untuk versi lama yang sudah tidak mendapatkan dukungan keamanan juga berisiko.
Dan berikut versi update yang telah dirilis untuk cabang PHP yang masih didukung:
| Versi PHP | Versi perbaikan |
|---|---|
| PHP 8.5.x | 8.5.12 |
| PHP 8.4.x | 8.4.27 |
| PHP 8.3.x | 8.3.36 |
| PHP 8.2.x | 8.2.35 |
Jika server masih menggunakan versi yang lebih lama pada cabang tersebut, segera lakukan update ke versi perbaikan yang sesuai.
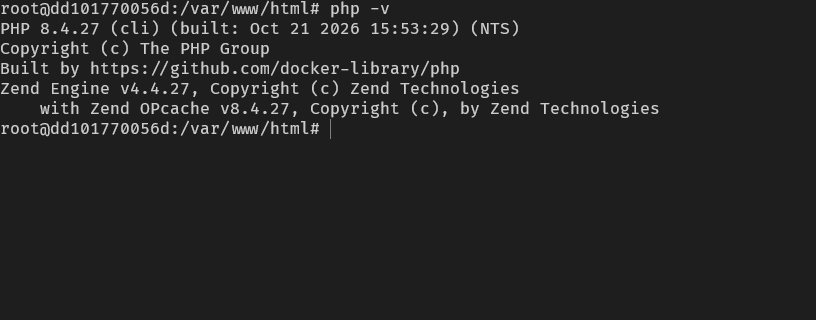
Nah jika kamu masih ada yang pakai PHP 8.1 atau versi lama, untuk sistem seperti ini, administrator perlu mempertimbangkan migrasi ke versi yang masih didukung, selain itu jika menggunakan distribusi Linux atau penyedia dengan dukungan keamanan tersendiri, periksa juga apakah mereka menyediakan patch yang di-backport.
Untuk detail dan versi perbaikan tersedia melalui situs resmi PHP berikut guys.
Apa yang Harus Dilakukan Administrator?
Nah jika kamu seorang administartor, langkah utama yang direkomendasikan adalah memperbarui PHP ke versi yang telah diperbaiki. Tim PHP menyatakan bahwa tidak ada mitigasi alternatif yang sepenuhnya menggantikan update keamanan tersebut.
Jika kamu mengelola server Linux, periksa versi PHP yang aktif terlebih dahulu:
php -vNamun tentu perintah tersebut belum tentu menunjukkan seluruh versi PHP yang berjalan di server. Jika menggunakan Docker, PHP-FPM, atau beberapa versi PHP sekaligus, periksa juga versi runtime di setiap container dan layanan web yang digunakan.
Dan setelah update PHP, pastikan layanan terkait sudah menjalankan versi yang telah diperbaiki. Dan yang jelas, administrator juga sebaiknya memeriksa log web server, aplikasi, autentikasi, dan sistem untuk mencari aktivitas yang mencurigakan.
Jika patch belum dapat diterapkan, panduan keamanan dari sejumlah lembaga menyarankan agar sistem yang rentan dan terhubung ke internet dipertimbangkan untuk diisolasi sementara sampai perbaikan tersedia.
Oleh karena itu, pengelola website, termasuk yang menggunakan CMS berbasis PHP seperti WordPress, Drupal, atau Joomla, jangan hanya memeriksa versi CMS saja, dan pastikan juga versi PHP pada server atau lingkungan hosting sudah mendapatkan patch keamanan yang sesuai.
Nah WinPoin tentunya sudah menerapkan pembaruan ini dan semoga saja website ini makin aman, untuk kamu yang belum, pastikan update juga guys, dan untuk informasi teknis lebih lanjut, kamu bisa membaca advisory resmi PHP di GitHub.
Catatan Penulis : WinPoin sepenuhnya bergantung pada iklan untuk tetap hidup dan menyajikan konten teknologi berkualitas secara gratis — jadi jika kamu menikmati artikel dan panduan di situs ini, mohon whitelist halaman ini di AdBlock kamu sebagai bentuk dukungan agar kami bisa terus berkembang dan berbagi insight untuk pengguna Indonesia. Kamu juga bisa mendukung kami secara langsung melalui dukungan di Saweria. Terima kasih.

Komentar