
Akhir akhir terungkap bahwa ada banyak brand SmartTV yang menyusupkan aplikasi telemetry untuk iklan atau hal lainnya yang justru memperlambat kinerja sistem yang digunakan.
Nah bukan hanya itu, ternyata ada salah satu produsen nakal asal China yang menyisipkan malaware kedalam firmware produknya, sehingga akhirnya membuat Googe mengambil tindakan tegas.
Jadi kawan kawan, Google akhirnya mengambil tindakan tegas terhadap Videostrong, salah satu produsen perangkat Android asal China yang diduga sengaja menyisipkan malware ke dalam firmware produknya, dimana malware tersebut dilaporkan telah menginfeksi lebih dari 1,3 juta perangkat Android TV Box di seluruh dunia.
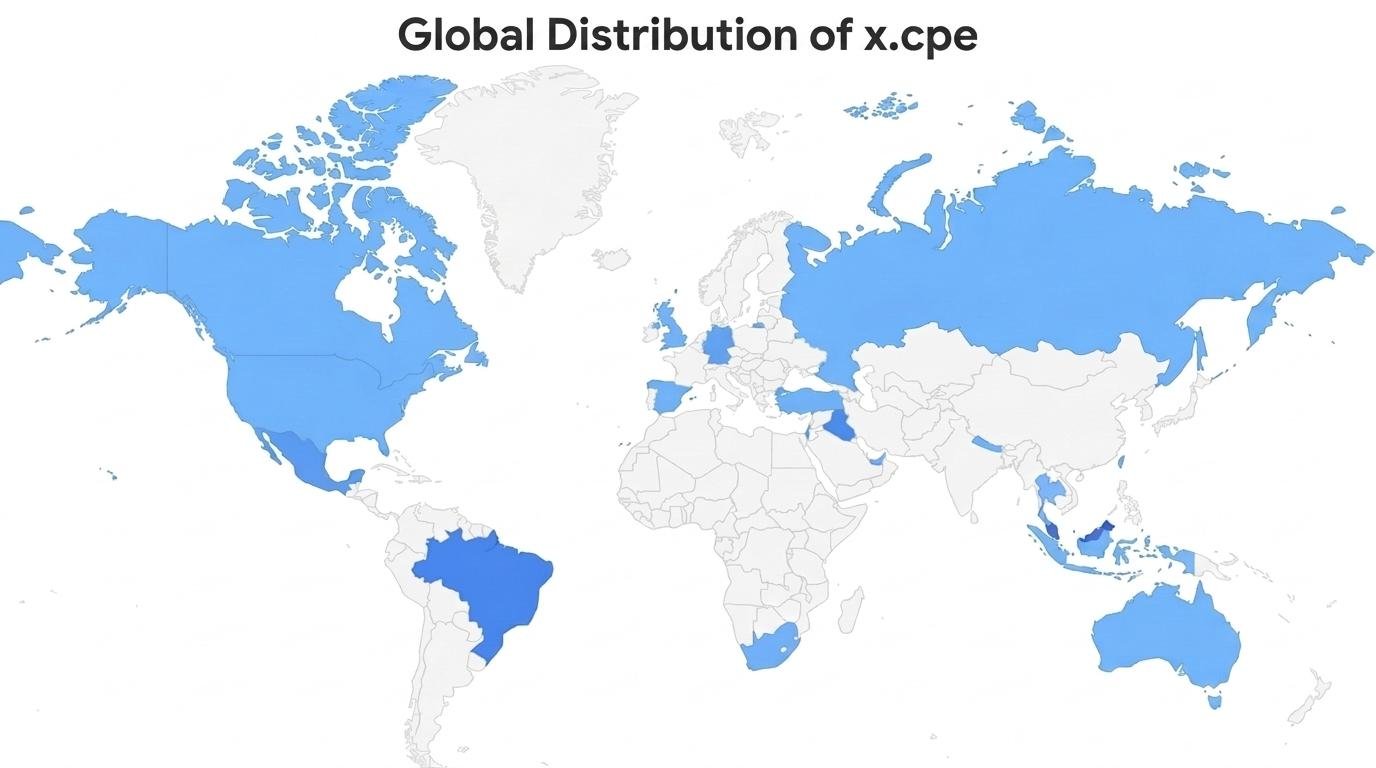
Kasus ini terungkap setelah Google Threat Intelligence Group bekerja sama dengan sejumlah mitra industri dan Badan Kepolisian Nasional Jepang untuk membongkar jaringan botnet bernama XCPE.
Yang lebih mengkhawatirkan, malware tersebut diduga bukan berasal dari aplikasi pihak ketiga yang dipasang pengguna, melainkan sudah tertanam langsung di firmware sejak perangkat keluar dari pabrik.
Malware Sulit Dihapus karena Tertanam di Firmware
Nah Google menyebut malware bernama x.cpe memiliki hak akses tingkat sistem atau system-level privileges. Hal ini membuatnya sangat sulit dihapus melalui cara biasa.
Bahkan, ketika pengguna mencoba menghapus aplikasi malware tersebut, program berbahaya akan kembali terpasang secara otomatis setelah perangkat dinyalakan ulang. Selain itu malware ini juga memiliki sejumlah kemampuan berbahaya, seperti:
- Menonaktifkan Google Play Protect.
- Memasang aplikasi tanpa persetujuan pengguna.
- Mengambil tangkapan layar perangkat.
- Merekam input keyboard.
- Menjalankan perintah dari jarak jauh.
- Mencuri informasi akun dan data perangkat.
Dengan kemampuan tersebut, perangkat Android TV yang seharusnya digunakan untuk menikmati hiburan justru bisa berubah menjadi bagian dari infrastruktur kejahatan siber.
Perangkat Dijual Aksesnya kepada Penjahat Siber
Nah Google menyatakan memiliki tingkat keyakinan tinggi bahwa Videostrong mengembangkan dan mengoperasikan botnet tersebut untuk mendapatkan keuntungan finansial.
Perusahaan diduga menjual akses ke perangkat yang sudah terinfeksi kepada afiliasi kriminal, yang kemudian akses tersebut kemudian digunakan untuk berbagai aktivitas ilegal, termasuk penipuan iklan, pencurian data, hingga menjadikan perangkat sebagai residential proxy.
Melalui residential proxy, pelaku dapat mengalihkan lalu lintas internet melalui koneksi rumah korban tanpa sepengetahuan pemilik perangkat. Selain Android TV Box, malware terkait juga ditemukan pada perangkat Android lain, termasuk mesin karaoke, sistem digital signage, dan perangkat telehealth.
Malware Bahkan Bisa Mengelabui Sertifikasi Google
Dan salah satu bagian paling menarik dari kasus ini adalah bagaimana malware tersebut bisa melewati proses sertifikasi Android TV. Videostrong diduga menggunakan teknik obfuscation untuk menyembunyikan fungsi berbahaya selama proses pemeriksaan keamanan.
Malware baru akan mengaktifkan kemampuan jahatnya setelah perangkat pertama kali dinyalakan, yang dengan kata lain, perangkat bisa terlihat aman ketika menjalani pengujian sertifikasi, tetapi mulai menjalankan aktivitas berbahaya setelah sampai ke tangan konsumen.
Google Resmi Memblokir Videostrong
Nah oleh karena itu, Google telah mengambil tindakan hukum untuk menghentikan infrastruktur command-and-control yang digunakan Videostrong dan lebih dari selusin keluarga malware terkait.
Meskipun botnet XCPE sendiri menginfeksi lebih dari 1,3 juta perangkat, Google memperkirakan pemutusan infrastruktur tersebut dapat memutus akses penjahat siber terhadap setidaknya 10 juta perangkat tambahan yang berpotensi telah terkompromi.
Selain itu, Google juga secara permanen melarang Videostrong, anak perusahaan yang mungkin dibentuknya di masa depan, serta afiliasinya untuk memproduksi perangkat Android bersertifikasi maupun memasok software kepada produsen bersertifikasi lainnya.
Jangan Sembarangan Membeli Android TV Box
Nah dengan adanya kasus Videostrong, ini menjadi pengingat bahwa ancaman keamanan tidak selalu berasal dari aplikasi yang didownload pengguna. Bahkan, firmware bawaan perangkat baru pun bisa menjadi sumber masalah.
Karena itu, konsumen sebaiknya lebih selektif ketika membeli Android TV Box, pilih perangkat dari produsen yang memiliki reputasi jelas, dukungan pembaruan firmware, serta sertifikasi resmi.
Dan memang sih, harga murah itu sangat menarik, apalagi di tengah ekonomi yang suram ini tetapi akan menjadi masalah besar jika perangkat hiburan di rumah justru diam-diam menjadi bagian dari jaringan botnet berbahaya.
Via : Google
Catatan Penulis : WinPoin sepenuhnya bergantung pada iklan untuk tetap hidup dan menyajikan konten teknologi berkualitas secara gratis — jadi jika kamu menikmati artikel dan panduan di situs ini, mohon whitelist halaman ini di AdBlock kamu sebagai bentuk dukungan agar kami bisa terus berkembang dan berbagi insight untuk pengguna Indonesia. Kamu juga bisa mendukung kami secara langsung melalui dukungan di Saweria. Terima kasih.

Komentar