
Sedikit kita bahas mengenai Security, Microsoft Threat Intelligence baru baru ini mengungkap adanya serangan aktif yang memanfaatkan CVE-2026-73570, sebuah celah keamanan kritis pada Zimbra Collaboration Suite.
Nah bagi yang belum tahu, Zimbra sendiri merupakan platform email dan collaboration yang banyak digunakan organisasi untuk menyediakan layanan seperti business email, kalender, contact management, file sharing, hingga task management.
Celah Ada di Zimbra SNMP
Nah jadi, CVE-2026-73570 merupakan unauthenticated operating system command injection yang berada pada jalur SNMP notification Zimbra.
Masalah ini dapat dieksploitasi melalui request SMTP yang telah dimodifikasi pada mail server yang terbuka ke internet, khususnya ketika zimbra-snmp terpasang dan SNMP notification diaktifkan.
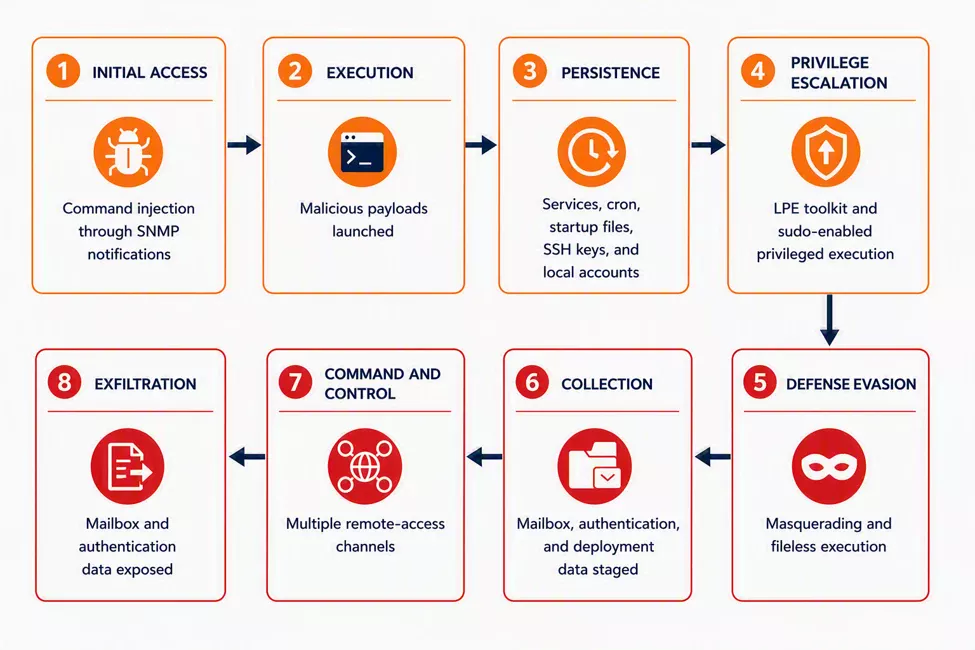
Dalam kondisi tersebut, attacker dapat menjalankan command dari jarak jauh dengan hak akses milik Zimbra service account tanpa membutuhkan interaksi dari pengguna.
Menurut informasi yang beredar Zimbra sebenarnya sudah menyediakan perbaikan melalui Zimbra 10.1.20 pada 20 Juli 2026, namun berdasarkan telemetry Microsoft, attacker sudah mulai melakukan probing dan eksploitasi terhadap jalur tersebut setelah patch tersedia dan sebelum kerentanan tersebut dipublikasikan secara luas pada 13 Agustus.
Artinya, administrator yang masih menggunakan versi rentan perlu memperhatikan bahwa celah ini bukan sekadar theoretical vulnerability.
Attacker Bisa Mencuri Credential
Nah dalam serangan yang diamati Microsoft, attacker tidak hanya mencoba mendapatkan remote command execution.
Mereka juga menargetkan authentication secrets, pre-authentication keys, dan session tokens yang dapat digunakan untuk mempertahankan akses ke lingkungan organisasi.
Microsoft juga menemukan penggunaan beberapa JSP webshell pada path aplikasi Jetty dan mailboxd. Bahkan pada beberapa kasus, webshell tambahan ditempatkan pada node mailbox lain untuk menyediakan jalur akses alternatif.
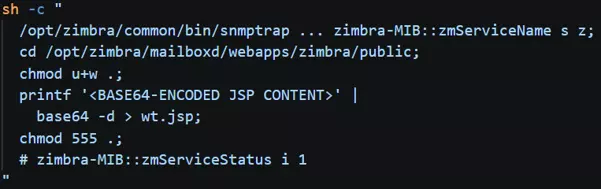
Dalam salah satu tekniknya, attacker sempat mengubah permission sebuah public directory agar dapat menempatkan webshell, kemudian mengembalikan permission tersebut sehingga perubahan lebih sulit terlihat melalui pemeriksaan sederhana.
Defender Berhasil Mendeteksi Aktivitas
Nah mengenai hal tersebut, Microsoft mengatakan Defender berhasil mendeteksi aktivitas berbahaya pada seluruh attack path yang diamati.
Selain mengenali pola SNMP command injection, Defender juga mendeteksi dan melakukan quarantine terhadap beberapa payload seperti Chopper, GodzillaWebShell, CoinMiner, Looptik, SuspGoLang, dan Ditelti.
Defender juga dapat memberikan peringatan terhadap aktivitas mencurigakan lainnya, termasuk perubahan permission, background execution, serta file yang dijatuhkan kemudian dijalankan.
Apa yang Harus Dilakukan Administrator?
Untuk kamu yang bekerja sebagai Administrator yang mengelola Zimbra, Microsoft merekomendasikan administrator untuk melakukan upgrade ke Zimbra 10.1.20.
Jika zimbra-snmp tidak diperlukan, administrator juga dapat menghapus package tersebut, selain itu, akses SNMP dan SMTP perlu dibatasi sesuai kebutuhan.
Untuk environment yang menggunakan Microsoft Defender XDR, security team juga disarankan menjalankan Kusto queries yang disediakan Microsoft untuk mencari indikasi seperti eksekusi swatchdog dan perubahan file yang tidak sah.
Jadi untuk organisasi yang masih menjalankan Zimbra dan servernya terbuka ke internet, CVE-2026-73570 ini cukup penting untuk segera diperiksa, terlebih Microsoft sudah menemukan adanya eksploitasi aktif terhadap vulnerability tersebut.
Via : Microsoft
Catatan Penulis : WinPoin sepenuhnya bergantung pada iklan untuk tetap hidup dan menyajikan konten teknologi berkualitas secara gratis — jadi jika kamu menikmati artikel dan panduan di situs ini, mohon whitelist halaman ini di AdBlock kamu sebagai bentuk dukungan agar kami bisa terus berkembang dan berbagi insight untuk pengguna Indonesia. Kamu juga bisa mendukung kami secara langsung melalui dukungan di Saweria. Terima kasih.

Komentar